 NexAIX-官方博客
在Guardrail或管理API中显式将 include_byok_in_budgets 设为 true,是堵住额度穿透漏洞的第一步。单纯设置网关层面的 Budget Limit 往往无法拦截自带上游凭证(BYOK)产生的推理支出,因为主流平台默认仅统计自身 Credit 消耗。针对多人共用Key时的额度分配难题,企业技术负责人必须理解 BYOK 预算脱节的底层逻辑,并通过凭证绑定与成员隔离构建完整的防御体系。
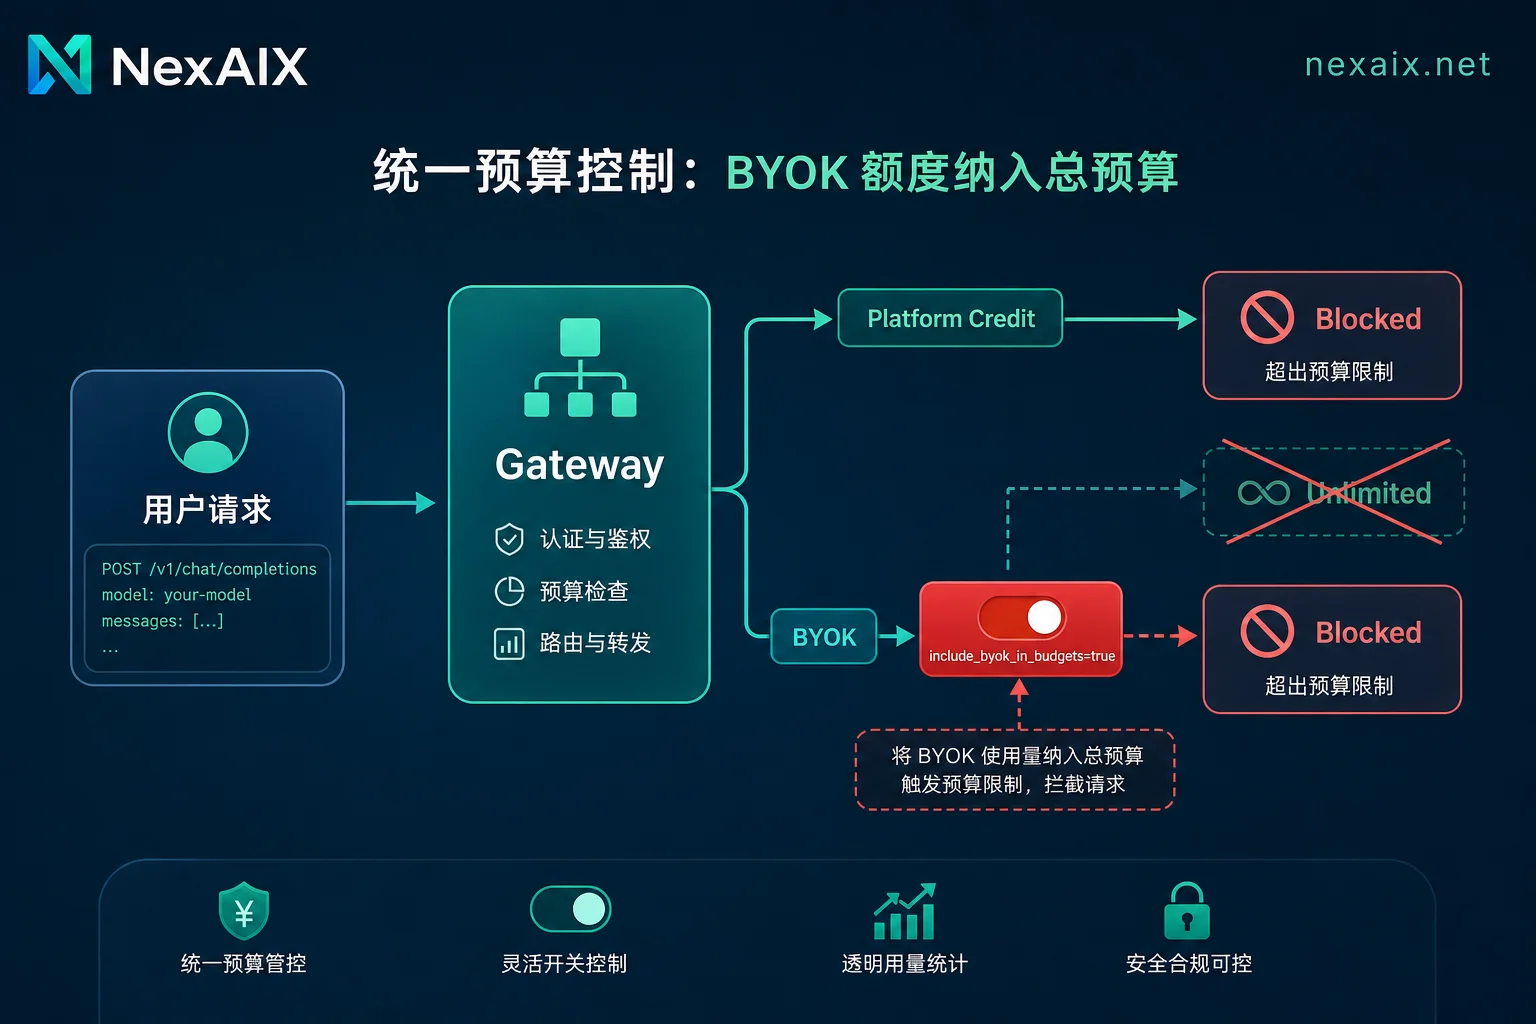
Budget Limit默认不拦BYOK
许多团队发现,即便在聚合平台设置了严格的支出上限,月底仍会收到上游模型厂商的高额账单。这是因为 OpenRouter 等主流网关的 Guardrail 预算上限默认仅统计平台内部 Credit 的消耗情况。当开发者使用 BYOK(Bring Your Own Keys,即自带上游服务商的 API Key)进行调用时,这部分推理支出在默认配置下完全绕过网关的预算统计模块。
官方文档证实了这一行为模式:若不主动干预,网关视 BYOK 流量为“外部结算”,不参与本地余额扣减与阻断判断。这种设计初衷是为了区分平台服务费与第三方算力成本,但在多团队共用场景下,它构成了巨大的财务风险敞口。一旦某个子团队脚本异常刷取 BYOK 通道,网关不会触发 429 错误,导致上游账单无限制增长。因此,理解这一默认行为是实现有效额度管控的前提,而非仅仅依赖表面上的 Budget 数字。OpenRouter于2026年9月3日更新的文档证实了这一默认行为。
三层配置顺序与功能定位
要防止共用Key场景下的额度穿透,需遵循严格的配置优先级。错误的顺序可能导致规则冲突或拦截失效。正确的执行路径如下:
开启BYOK预算计入
在所有防护策略生效前,必须在 Guardrail 配置或管理 API 中将 include_byok_in_budgets 参数显式设置为 true。这一步的作用域是全局或工作区级别,它强制网关估算 BYOK 调用的成本,并将其纳入统一的预算池进行计算。若未执行此步,后续所有基于金额的拦截规则对 BYOK 流量均无效。
API Key Filter限定可用凭证
开启预算合并后,需利用 API Key Filter 限定该共享 Key 只能关联特定的上游凭证列表。这层配置解决了“谁能用哪些模型”的问题。例如,禁止普通开发团队访问高价的 GPT-4o 或 Claude 3.5 Sonnet 的 BYOK 通道,仅允许特定高权限凭证接入。API Key Filter的核心功能是资源准入控制。
Member Filter限定可调用人员
最后,通过 Member Filter 实现人员级别的隔离。这决定了具体哪个团队成员或子应用可以使用经过筛选后的凭证集合。Member Filter限定可使用该Key的成员或子应用,确保即使拥有合法的 API Key,非授权成员也无法发起调用。这三层机制共同构成了从资金统计到资源准入再到人员授权的完整闭环。
| 配置层级 | 核心参数/功能 | 作用域 | 主要目的 |
|---|---|---|---|
| 预算同步 | include_byok_in_budgets=true | 全局/Workspace | 确保BYOK支出计入总限额 |
| 凭证过滤 | API Key Filter | Key级别 | 限制可使用的上游模型/凭证 |
| 成员隔离 | Member Filter | User/Team级别 | 限制谁可以调用该Key |
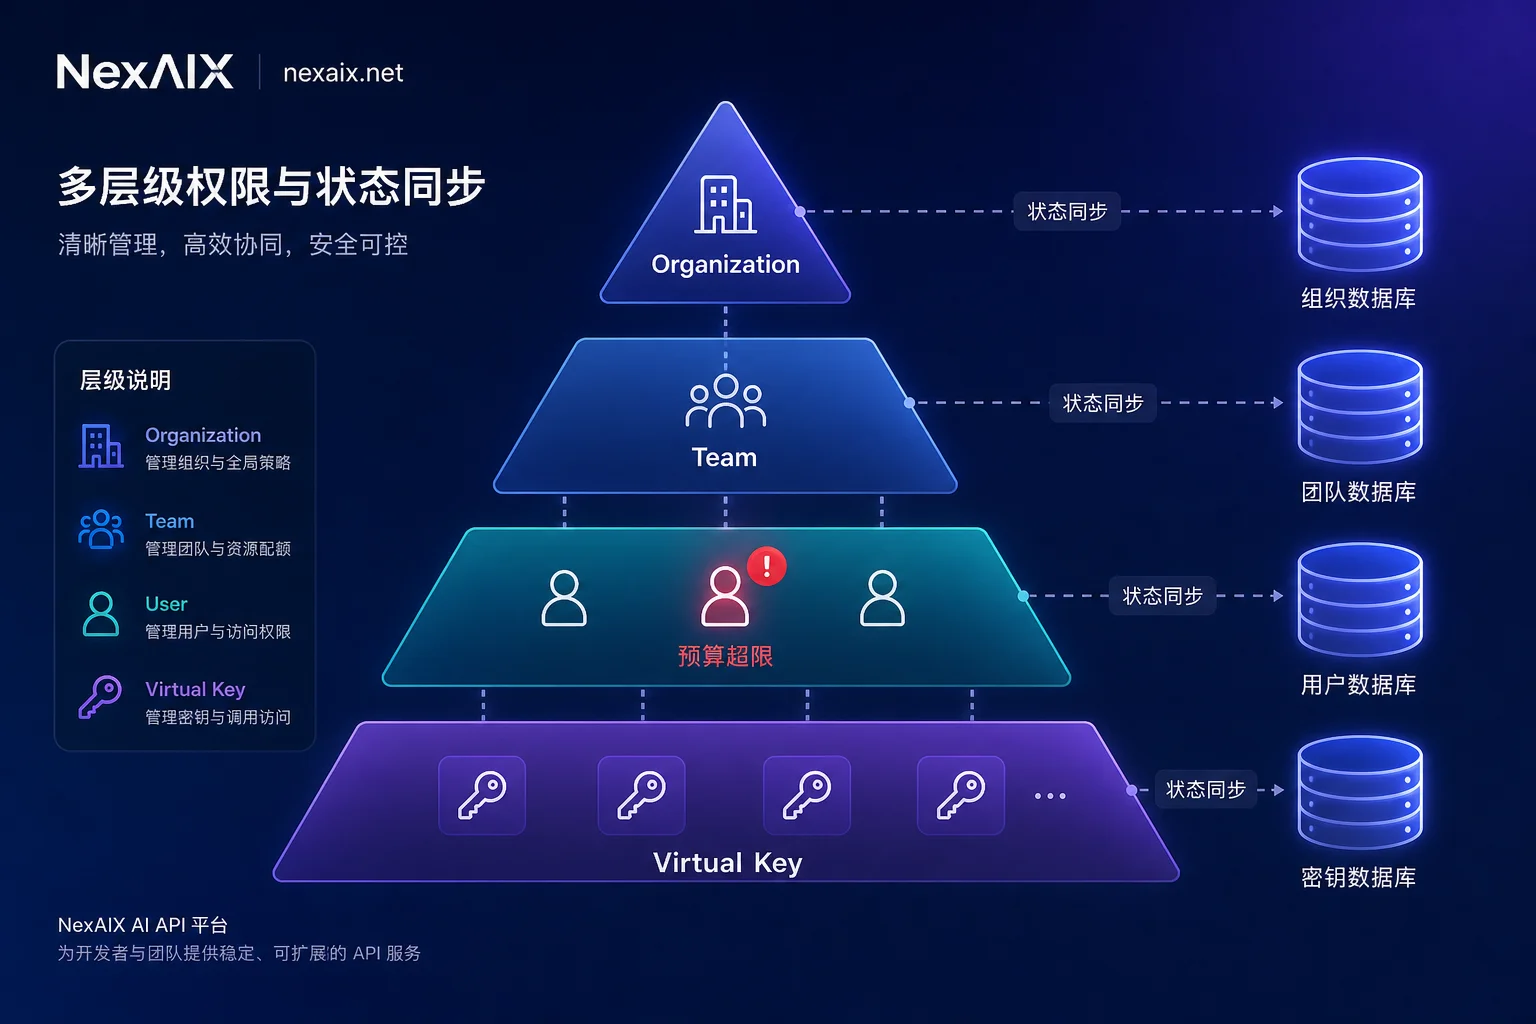
层级预算与Virtual Keys联动
LiteLLM 2026年8月文档展示了四级联动架构,除了 OpenRouter 的 Guardrail 机制,LiteLLM 与 Portkey 等网关采用了更为细粒度的 Virtual Keys(虚拟密钥)架构来实现按团队成员限制调用权限的需求。在这种架构下,真实的物理 API Key 被抽象为多个虚拟 Key,每个虚拟 Key 挂载独立的预算策略。
这些网关支持 Organization、Team、User、Key 四级联动。任何一层达到周期性(日/周/月)的金额或 Token 上限,即刻触发拦截。这种层级结构允许企业在组织层面设定总天花板,同时在团队或个人层面分配具体的子配额。例如,AI 研发部每月总额度 $10,000,其中后端组 $6,000,前端组 $4,000。当后端组超额时,仅冻结后端组的虚拟 Key,不影响前端组业务。
然而,这种多层级预算的可靠性高度依赖于持久化数据库的状态一致性。若网关采用无状态架构且未正确关联租户上下文,或者 Redis 缓存与 Postgres 数据库之间存在异步落盘延迟,在高并发突发场景下可能出现微小的超额量级。更严重的是,如果数据库连接失效,部分网关可能触发 Fail-open(失败开放)逻辑,即为了保障服务可用性而暂时跳过预算检查,从而导致额度穿透。此外,Fallback(回退)机制也可能成为穿透旁路。若主模型因配额耗尽返回错误,网关自动切换至备用端点。如果备用端点的价格更高或未纳入同一预算池监控,这种自动切换会加速子团队的配额消耗。因此,在配置多层级预算时,务必确认 Virtual Keys 是否正确绑定到了所有的 Fallback 路径,并核对预算扣减日志是否实时反映了每一次路由变更。
排查顺序建议:
- 检查 Virtual Keys 是否覆盖了所有可能的模型路由分支。
- 确认网关与持久化数据库(如 Postgres)的连接稳定性及延迟指标。
- 审计预算扣减日志,比对网关记录与上游账单是否存在时间差导致的偏差。
| 网关类型 | 预算层级支持 | 重置周期选项 | 拦截粒度 | 典型应用场景 |
|---|---|---|---|---|
| LiteLLM | Org/Team/User/Key | 日/周/月 | 精确到Token/金额 | 私有化部署、严格RBAC |
| Portkey | Workspace/Project | 自定义周期 | 集成Rate Limits | SaaS多租户、预警阈值 |
| OpenRouter | Workspace/Credit | 手动/自动 | BYOK合并计算 | 公有云快速接入 |
注:表格依据各网关公开文档整理,Portkey的具体阈值名称与OpenRouter的Credit刷新机制请以最新官方文档为准。
网关凭证治理能力对照
不同网关在 BYOK 治理上的实现差异显著。下表对照了主流网关的关键能力,帮助技术选型者评估现有基础设施是否满足多人共用API key怎么分配额度的安全需求。
| 特性 | OpenRouter | LiteLLM | Portkey | NexAIX |
|---|---|---|---|---|
| BYOK预算计入 | 需显式开启 include_byok_in_budgets | 支持统一计费池 | 支持组合策略 | 待官网核实 |
| 凭证过滤粒度 | API Key Filter (白名单) | Model/Provider 级别 | Provider 级别 | 待官网核实 |
| 成员级隔离 | Workspace 级别 | User/Team/Key 四级 | Project/User 级别 | 待官网核实 |
| 周期性重置 | 手动/自动 Credit 刷新 | 日/周/月自动重置 | 自定义 Alert Threshold | 文档提及限速与配额,具体周期需在模型页核实 |
NexAIX 公开了限速与配额、错误码、状态页及企业合同评估等文档,关于BYOK预算计入开关与凭证过滤粒度的具体支持情况,读者需在其模型页与文档中心核对当前版本,以确认是否匹配自身多团队共用的合规要求。
配置完必测:验证预算生效
配置完成后,必须进行端到端的验证测试,以确认BYOK调用已纳入预算统计。验证步骤应模拟真实的生产流量:
- 构造超预算请求:使用已绑定 BYOK 的凭证,发起一个预计金额略高于剩余配额的请求。
- 观察响应状态码:确认网关返回 HTTP 429 Too Many Requests 或特定的预算超限错误码,而非成功转发请求。
- 检查错误信息:验证响应体中的错误消息是否明确指出“预算超限”或“Credit不足”,而不是模糊的服务器错误。
若测试中发现请求未被拦截,应立即检查 include_byok_in_budgets 开关状态及数据库连接健康度,必要时引入指数退避重试策略以避免瞬时并发导致的检查遗漏。
共享Key支出的加权分摊
在多团队共用 Key 的场景下,财务分摊需要精确到每次调用。假设三个团队共用一个 Key,我们需要根据实际调用日志进行加权分摊。以下示例基于虚构的团队数、凭证类型及单价假设演示计算方法。
设 Team A 全用 BYOK,Team B 混用,Team C 只用平台 Credit。
- 单价参考:假设某模型输入 $3/1M tokens,输出 $15/1M tokens。
Team A:调用 10M 输入,2M 输出。全部走 BYOK。
- 成本 = (10 3 + 2 15) = $60。
Team B:
- BYOK部分:调用 5M 输入,5M 输出。成本 = (5 3 + 5 15) = $90。
- Platform部分:调用 5M 输入,5M 输出。成本 = (5 3 + 5 15) = $90。
- 总成本 = $180。
Team C:调用 8M 输入,8M 输出。全部走 Platform Credit。
- 成本 = (8 3 + 8 15) = $144。
| 团队 | 凭证类型 | 输入Tokens(M) | 输出Tokens(M) | 输入单价($) | 输出单价($) | 分摊成本($) | 备注 |
|---|---|---|---|---|---|---|---|
| Team A | BYOK | 10 | 2 | 3 | 15 | 60 | 按provider_type=byok拆分后计费 |
| Team B | 混合 | 10 | 10 | 3 | 15 | 180 | 按provider_type分别统计后计费 |
| Team C | Platform | 8 | 8 | 3 | 15 | 144 | 直接从Credit扣除 |
| 合计 | - | 28 | 20 | - | - | 384 | 网关总显示支出 |
此表展示了如何通过区分凭证类型和输入输出比例,还原各团队的真实负担。关键在于网关日志必须清晰标记每条请求的 provider_type(BYOK vs Platform)以及 token_usage 明细。若网关不支持 BYOK 成本估算,则无法进行此类精确分摊,这也是必须开启预算同步功能的另一大商业理由。
常见问题
为什么设置了Budget Limit还是刷爆了上游账单?
因为默认情况下,BYOK(自带上游凭证)的调用支出是不计入网关 Budget Limit 的。网关只统计平台内部 Credit 消耗。你需要显式开启 include_byok_in_budgets 开关,让网关估算并合并计算 BYOK 成本,才能触发超额拦截。
API Key Filter和Member Filter能单独使用吗?
可以,但效果不同。API Key Filter 限制的是“哪些上游凭证可用”,属于资源准入控制;Member Filter 限制的是“哪些人能用这个Key”,属于身份权限控制。若只开前者,所有人仍可调用受限凭证;若只开后者,特定用户仍可调用所有凭证。建议两者结合以实现最小权限原则。
BYOK调用不计入预算是所有网关的通病吗?
并非所有网关都如此,但 OpenRouter 等主流公有云网关默认行为确实如此。LiteLLM 等开源网关通常通过数据库状态统一管理所有成本,但前提是正确配置了层级预算。需查阅具体网关文档确认其对 BYOK 成本的默认处理逻辑。
怎么确认预算扣减是实时的而不是延迟的?
检查网关是否使用强一致性数据库(如 Postgres)而非最终一致性缓存(如 Redis)作为预算状态的唯一真理源。在高并发下,Redis 可能存在毫秒级延迟。可通过压测脚本发起连续小额请求,观察第 N+1 个请求是否在余额归零瞬间立即返回 429,以此判断实时性。
多层级预算同时触发拦截时返回哪个错误码?
不同网关的多层级拦截策略与错误码设计有差异,建议查阅所用网关的错误码文档,确认其是否在响应体中标记触发层级。
配额穿透后能不能回溯扣减?
大多数网关不支持自动回溯扣减已发生的 BYOK 费用,因为这部分钱是直接付给上游厂商的。网关只能记录这笔支出用于报表展示。若发生穿透,需人工介入,根据日志计算超额部分,并在下一个周期的预算中手动扣除相应 Credit,或通过内部财务流程向责任团队追偿。



评论(0)